"Never Trust, Always Verify"
Das klassische Perimeter-basierte Sicherheitsmodell ist überholt. In einer Welt von Remote Work, Cloud-Diensten und BYOD reicht eine Firewall am Unternehmensrand nicht mehr aus.
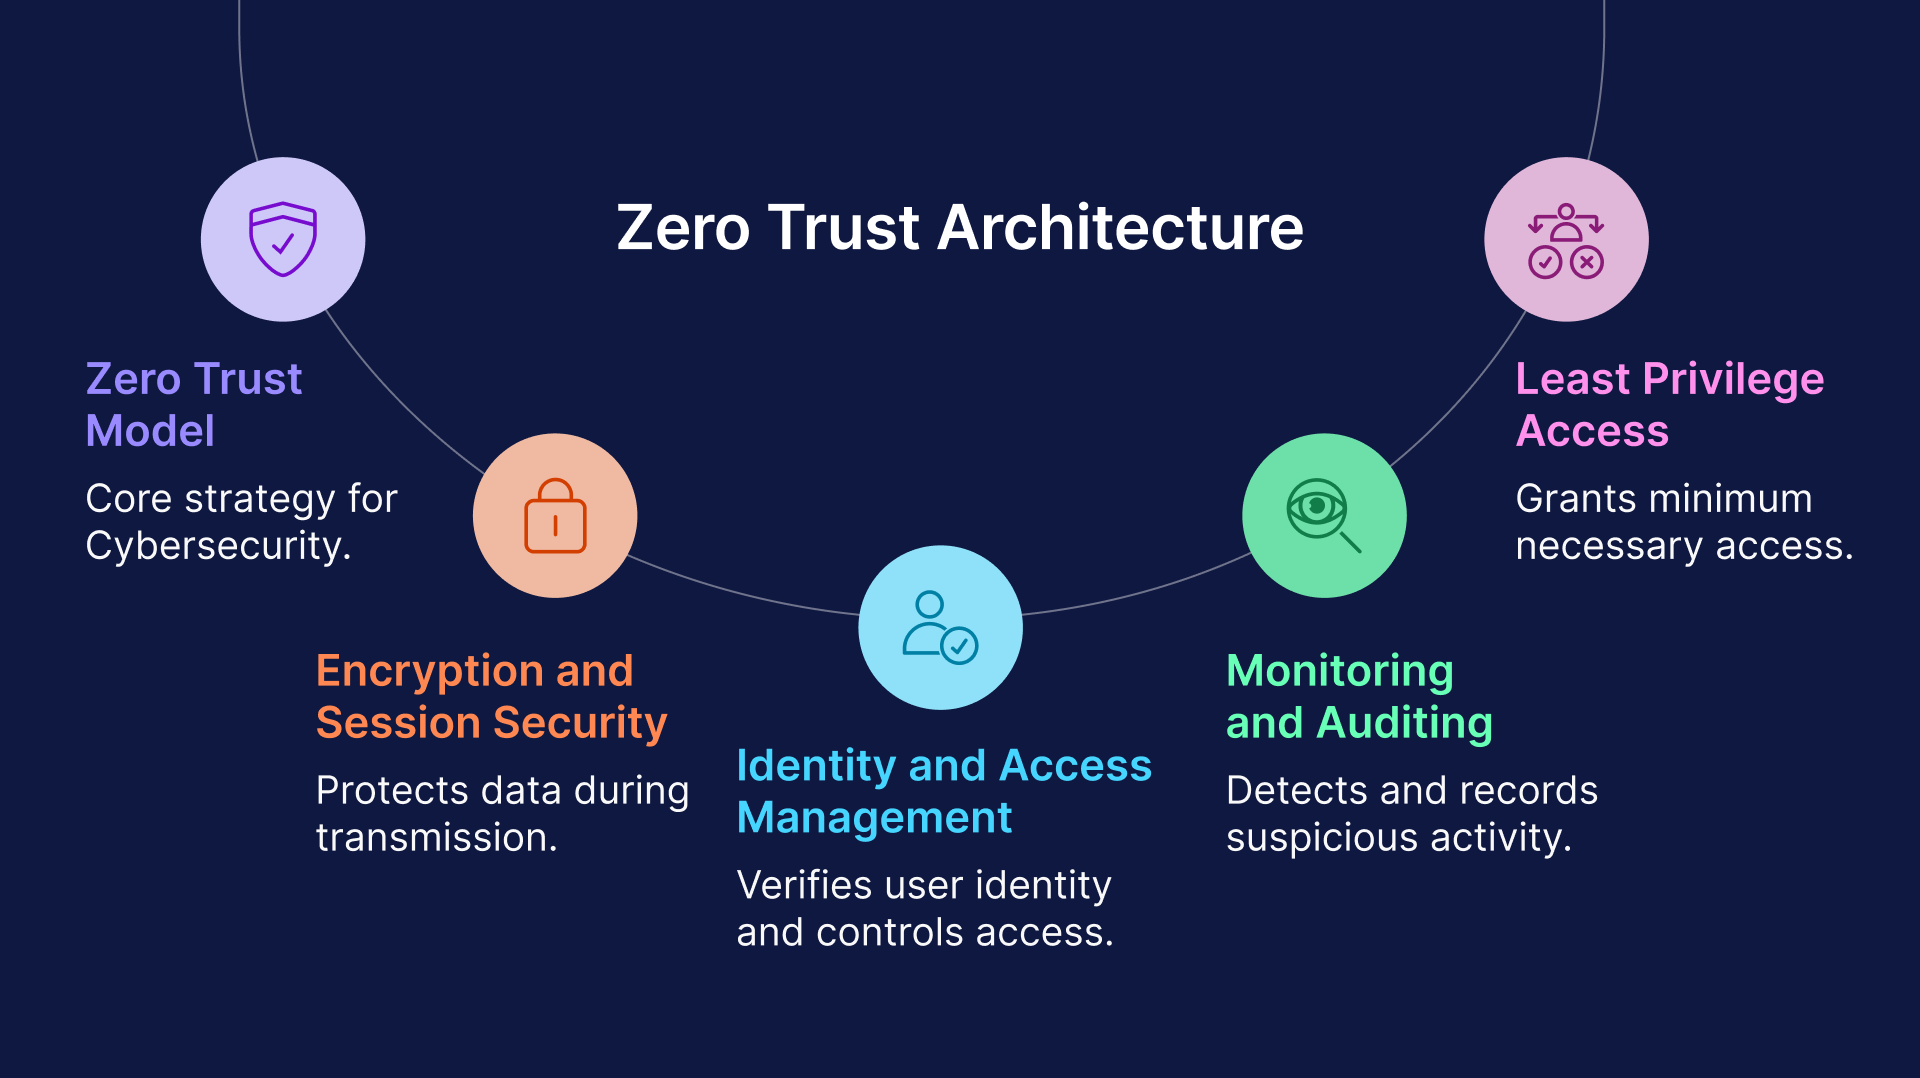
Die Säulen von Zero Trust
1. Identität & Zugang
Tool: Keycloak
- Single Sign-On (SSO) für alle Anwendungen
- Multi-Faktor-Authentifizierung (MFA)
- RBAC und ABAC Policies
- SAML 2.0 / OpenID Connect / OAuth 2.0
2. Netzwerksicherheit
Tool: OPNsense / pfSense
- Mikrosegmentierung
- VPN (WireGuard/OpenVPN)
- Intrusion Detection/Prevention
- GeoIP-Blocking
3. Endpunkt-Sicherheit
Tool: Wazuh
- Host-based Intrusion Detection (HIDS)
- File Integrity Monitoring (FIM)
- Vulnerability Scanning
- SIEM-Integration
4. Schwachstellen-Management
Tool: Greenbone (OpenVAS)
- Automatisierte Vulnerability Scans
- CVE-Datenbank
- Compliance-Reports (BSI, ISO 27001)
- Netzwerk-Discovery
5. Monitoring & Response
Tool: Grafana + Prometheus
- Echtzeit-Dashboards
- Alerting & Incident Response
- Log-Aggregation
- Performance-Monitoring
Der Open-Source-Vorteil
| Kommerziell | Open Source |
|---|---|
| Palo Alto NGFW: ~15.000€/Jahr | OPNsense: 0€ |
| Okta: ~8€/User/Monat | Keycloak: 0€ |
| Splunk: ~25.000€/Jahr | Wazuh: 0€ |
| Tenable: ~12.000€/Jahr | Greenbone: 0€ |
Gesamt-Ersparnis: >60.000€/Jahr bei vergleichbarer Funktionalität.
Fazit
Zero Trust mit Open Source ist nicht nur möglich — es ist die smartere Wahl. Volle Transparenz, keine Vendor-Abhängigkeit und drastische Kosteneinsparungen.